
“Macs bekommen keine Viren” war nie ganz richtig, und 2026 ist es schlichtweg falsch. Mac-Malware ist real, sie wächst, und sie hat eine Lieblingstarnung: Meist ist es etwas, zu dessen Installation der Nutzer überredet wurde – ein gefälschtes Browser-Update, eine “kostenlose” App von einer Download-Seite, ein gesponsertes Suchergebnis, das offiziell aussah. Die gute Nachricht ist, dass Mac-Malware auch überwältigend entfernbar, ist, oft kostenlos, wenn man weiß, wo man suchen muss.
Dieser Leitfaden zeigt das ehrliche Bild: die Arten von Malware, die tatsächlich Macs ins Visier nehmen, die Anzeichen, dass etwas Ihren Rechner infiziert hat, die schrittweise manuelle Entfernung, die kostenlosen Scanner, denen man vertrauen kann – und eine wichtige Offenlegung darüber, was CleanMac tut und nicht tut, denn wir stellen ein Mac-Reinigungstool her, und Sie verdienen eine klare Antwort darauf, wo es bei der Malware-Entfernung hingehört (und wo nicht).
Zuerst eine ehrliche Offenlegung: CleanMac ist kein Antivirus
Das klären wir, bevor wir zu irgendetwas anderem kommen, denn Vertrauen ist wichtiger als ein Download: CleanMac ist ein Speicher- und Leistungsreiniger, keine Sicherheitssoftware. Es findet Junk-Dateien, Duplikate, große Dateien, ungenutzte Apps und Startobjekte. Es scannt nicht nach Malware, erkennt sie nicht und entfernt sie nicht, und nichts in diesem Artikel sollte als gegenteilige Behauptung gelesen werden.
Wo CleanMac bei einem Infektionsszenario wirklich hilft, ist bei der Mechanik der Entfernung – eine schädliche App samt ihrer Support-Dateien vollständig deinstallieren und die Startobjekte prüfen, in denen sich Adware gern versteckt. Aber Erkennung und Desinfektion gehören zu spezialisierten Sicherheitstools, und wir nennen unten die, die es wert sind, verwendet zu werden. Jede “Reiniger”-App, die behauptet, auch Ihr Antivirus zu sein, verdient Misstrauen, nicht Ihr Geld.
Die Arten von Malware, die tatsächlich Macs ins Visier nehmen
Zu wissen, womit man es zu tun hat, bestimmt die Reaktion. Die Mac-Malware-Landschaft teilt sich in einige unterschiedliche Kategorien, und sie sind nicht gleich häufig.
Adware und Browser-Hijacker (mit Abstand am häufigsten)
Das ist es, was die meisten “mein Mac hat einen Virus”-Meldungen tatsächlich sind. Symptome: Ihre Browser-Startseite hat sich von selbst geändert, Suchen werden über eine Suchmaschine umgeleitet, von der Sie noch nie gehört haben, Pop-up-Werbung erscheint auf Websites, die keine haben sollten, oder neue Symbolleisten und Erweiterungen sind unaufgefordert aufgetaucht. Adware kommt gebündelt mit kostenloser Software von Drittanbieter-Download-Seiten oder durch gefälschte “Ihr Flash Player ist veraltet”-Aufforderungen. Sie ist lästig statt zerstörerisch, aber invasiv – sie verfolgt das Browsing und injiziert Werbung – und sollte entfernt werden.
Potenziell unerwünschte Programme (PUPs)
Die Grauzone: “Optimierer”- und “Reiniger”-Apps, die Probleme übertreiben oder erfinden, um Sie zum Bezahlen zu verängstigen, gefälschte Update-Dienstprogramme und gebündelte Software, der Sie nie wissentlich zugestimmt haben. Ironischerweise sind Scareware-Reiniger eine der häufigsten Mac-Infektionen – das Pop-up, das behauptet “Ihr Mac ist mit 3 Viren infiziert!” ist selbst die Malware.
Trojaner und Downloader
Schädlicher Code, der als legitime Software getarnt ist – Raubkopien sind der klassische Überträger. Gecrackte Versionen von Photoshop, Office-Suiten und beliebten Dienstprogrammen von Torrent-Seiten bündeln regelmäßig Trojaner, die Backdoors installieren, im Browser gespeicherte Passwörter stehlen oder zusätzliche Payloads nachladen. Das ist das stärkste Argument, das es gegen Raubkopien gibt, Punkt.
Infostealer
Die Kategorie, die in den letzten Jahren am schnellsten gewachsen ist: Malware, die darauf ausgelegt ist, Browser-Cookies, gespeicherte Passwörter, Krypto-Wallet-Daten und Session-Tokens zu sammeln und dann still zu exfiltrieren. Infostealer kommen typischerweise über trojanisierte Apps oder bösartige Anzeigen, die auf bestimmte Suchen abzielen. Sie sind lautlos – keine Pop-ups, keine Änderungen der Startseite – und genau das macht sie gefährlich.
Ransomware und Cryptominer (selten auf dem Mac)
Beide existieren für macOS, sind aber ungewöhnlich. Cryptominer verraten sich durch konstant hohe CPU-Auslastung und Hitze; Ransomware kündigt sich offensichtlich selbst an. Wenn Sie auf eines von beiden stoßen, überspringen Sie den DIY-Abschnitt und gehen Sie direkt zu einem spezialisierten Scanner.
Anzeichen dafür, dass Ihr Mac infiziert sein könnte
Kein einzelnes Symptom beweist eine Infektion – die meisten haben harmlose Erklärungen –, aber Kombinationen davon rechtfertigen einen Scan:
- Browser-Startseite oder Standard-Suchmaschine ohne Ihr Zutun geändert
- Suchergebnisse, die über unbekannte Websites umgeleitet werden
- Pop-ups oder Werbung auf Websites, die nie welche hatten, oder Werbung, die Ihnen folgt über mehrere Geräte hinweg
- Neue Browser-Erweiterungen oder Symbolleisten, die Sie nicht installiert haben
- Unbekannte Apps in Ihrem Programme-Ordner oder in den Anmeldeobjekten
- Anhaltende “Ihr Mac ist infiziert!”-Warnungen (denken Sie daran: Diese sind meist die Malware, nicht die Heilung)
- Anhaltend hohe CPU-Auslastung/Lüfterdrehzahl ohne Erklärung im Aktivitätsmonitor
- Freunde, die Nachrichten erhalten, die Sie nicht gesendet haben
Der Gegenpunkt, der Sie bei Verstand hält: Ein langsamer Mac, eine volle Festplatte und ein lauter Lüfter sind meist keine Malware. Prüfen Sie zuerst die alltäglichen Ursachen – Malware ist eine Ausschlussdiagnose, keine Standardannahme.
So entfernen Sie Malware manuell von Ihrem Mac
Die meisten Mac-Adware und PUPs lassen sich von Hand entfernen. Arbeiten Sie diese Schritte der Reihe nach durch, und trennen Sie zuerst die Internetverbindung, wenn Sie einen aktiven Infostealer vermuten (Ethernet abziehen, WLAN ausschalten).
Schritt 1: Verdächtige Prozesse beenden
Öffne Aktivitätsanzeige (Programme → Dienstprogramme) und durchsuchen Sie die Prozessliste nach Namen, die Sie nicht erkennen, besonders nach allem mit hoher CPU-Auslastung. Wählen Sie einen Verdächtigen aus, klicken Sie auf ✕ → Sofort beenden. Suchen Sie jeden unbekannten Prozessnamen online, bevor Sie handeln – legitime Systemprozesse sind reichlich dokumentiert, während Malware-Prozesse typischerweise in Entfernungsanleitungen auftauchen.
Schritt 2: Die schädliche App vollständig entfernen
Prüfen Sie Ihren Programme-Ordner auf alles, an dessen Installation Sie sich nicht erinnern. Eine verdächtige App in den Papierkorb zu ziehen entfernt die App selbst, aber lässt seine Support-Dateien zurück — und Adware regeneriert sich oft genau aus diesen Überbleibseln.
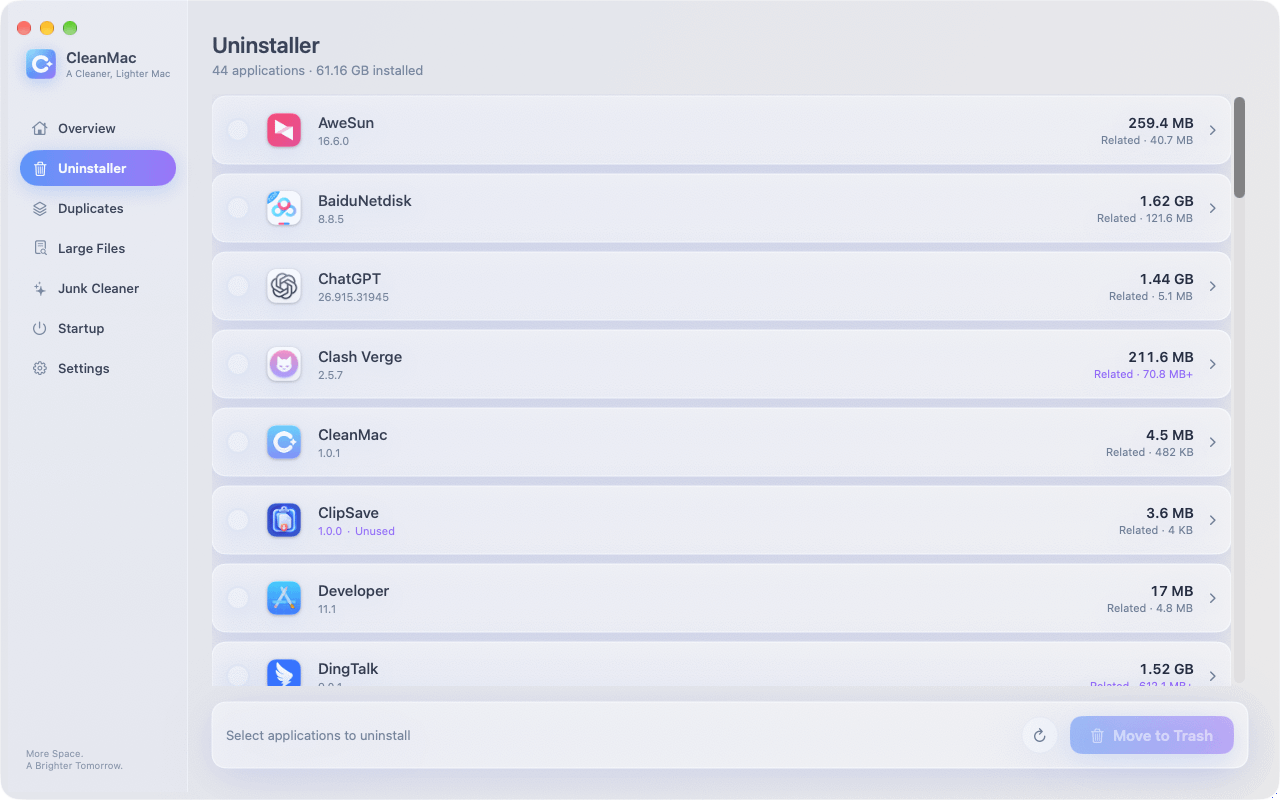
Hier kommt ein richtiger Deinstaller ins Spiel: CleanMacs kostenlos Deinstallationsprogramm Modul entfernt eine App mit ihre Caches, Einstellungen und Support-Ordner in einem Durchgang, was die Schleife “es kam zurück, nachdem ich es gelöscht habe” schließt, die die manuelle Adware-Entfernung plagt. Es markiert außerdem Apps, die du seit über 30 Tagen nicht geöffnet hast — eine nützliche Prüfansicht, wenn du nach Software suchst, die du nie bewusst installiert hast.
Schritt 3: LaunchAgents und LaunchDaemons bereinigen
Hier etabliert Mac-Malware ihre Persistenz — den Mechanismus, der sie nach jedem Neustart erneut startet. Drücke im Finder Cmd+Shift+G und prüfe jeden dieser Ordner:
- `~/Library/LaunchAgents/`
- `/Library/LaunchAgents/`
- `/Library/LaunchDaemons/`
Achte auf kürzlich geänderte `.plist`-Dateien mit Namen, die du nicht erkennst — zufällig wirkende Zeichenfolgen, Falschschreibungen legitimer Firmen oder Namen, die Systemprozesse nachahmen. Verschiebe Verdächtiges in den Papierkorb (noch nicht endgültig löschen). Vorsicht: diese Ordner enthalten auch legitime Einträge von Adobe, Google, Microsoft und deiner anderen echten Software — suche jeden Namen, bevor du ihn entfernst, und im Zweifel lass ihn stehen.
Schritt 4: Anmeldeobjekte und Browser-Erweiterungen prüfen
In Systemeinstellungen → Allgemein → Anmeldeobjekte & Erweiterungen, entferne alles Unbekannte sowohl aus der Liste “Beim Anmelden öffnen” als auch aus dem Bereich “Im Hintergrund zulassen”. CleanMacs Startup Items Modul zeigt dieselben Startpunkte konsolidiert in einer Liste, was die Prüfung schneller macht.
Dann bereinige jeden Browser:
- Safari: Einstellungen → Erweiterungen → deinstalliere alles, was du nicht installiert hast; Einstellungen → Websites → prüfe Mitteilungen und entferne unbekannte Einträge; Einstellungen → Datenschutz → Website-Daten verwalten, falls Weiterleitungen bestehen bleiben
- Chrome: Einstellungen → Erweiterungen → Unbekanntes entfernen; Einstellungen → Einstellungen zurücksetzen → “Einstellungen auf die ursprünglichen Standardwerte zurücksetzen”, falls die Übernahme das Entfernen der Erweiterung überlebt
- Prüfe Systemeinstellungen → Datenschutz & Sicherheit → Profile ebenfalls — falls ein “Konfigurationsprofil” vorhanden ist, das du nicht installiert hast (manche Adware installiert eines, um Browsereinstellungen zu sperren), entferne es. Auf einem privaten Mac ist es normal, gar keine Profile zu haben.
Schritt 5: Neustarten und überprüfen
Starte neu und prüfe dann die oben genannten Ordner und Einstellungen erneut. Malware, die einen Neustart übersteht, hat einen Persistenzmechanismus, den du übersehen hast — schau noch einmal bei LaunchAgents, Anmeldeobjekten und Profilen nach. Wenn über zwei Neustarts hinweg alles sauber bleibt, hat die manuelle Entfernung funktioniert.
Die kostenlosen Scanner, die sich lohnen
Für alles, was über einfache Adware hinausgeht — oder einfach zur Bestätigung — führe einen speziellen Scanner aus. Die vertrauenswürdigen Optionen:
- Malwarebytes für Mac (kostenlose Version): die Standardempfehlung, und das zu Recht. Die kostenlose Stufe scannt und entfernt auf Anfrage (Echtzeitschutz ist die kostenpflichtige Funktion), und ihre Mac-Malware-Definitionen sind die aktuellsten der Branche. Bei einem vermuteten Befall sollte dies dein erster Download sein — nur von der offiziellen Website.
- Apples integrierte Abwehr: macOS enthält bereits XProtect (signaturbasierte Malware-Erkennung, die sich still im Hintergrund aktualisiert) und Gatekeeper/Notarisierung (blockiert nicht signierte, ungeprüfte Software). Diese fangen bekannt schlechte Apps zum Installationszeitpunkt ab, aber sie sind ein Perimeter, keine Aufräumtruppe — XProtect entfernt keinen Befall, der sich bereits etabliert hat.
- Eine zweite Meinung: wenn Malwarebytes nichts findet, die Symptome aber bestehen bleiben, kann ein Scan mit einer anderen seriösen Engine (CleanMyMacs Malware-Modul oder Bitdefenders kostenloser Scanner) erfassen, was eine Engine übersieht.
Eine Warnung, die man nicht oft genug wiederholen kann: lade Sicherheitstools nur von ihren offiziellen Websites herunter. “mac virus cleaner” zu suchen und auf die erste Anzeige zu klicken, ist genau der Weg, wie viele Infektionen entstehen — gefälschte Cleaner, die für genau diese Suchanfrage ranken, sind eine reale und blühende Betrugskategorie.
Vorbeugung: Nicht erneut infiziert werden
Die Entfernung ist ein Nachmittag; die Vorbeugung ist eine Reihe von Gewohnheiten:
- Installiere Software aus dem App Store oder von der offiziellen Website des Entwicklers — niemals von Download-Aggregatoren oder gesponserten Suchergebnissen. Diese eine Gewohnheit eliminiert den Großteil der Mac-Malware-Exposition.
- Gib niemals das Admin-Passwort deines Macs ein, weil eine Website oder ein Installer es dir sagt. Dein Passwort sind die Schlüssel zum Königreich; legitime macOS-Aufforderungen kommen vom System, nicht von einer Browserseite.
- Raubkopiere keine Software. Gecrackte Apps sind der Trojaner-Träger Nummer eins auf der Mac-Plattform.
- Halte macOS aktuell. Apple liefert kontinuierlich XProtect-Definitionsupdates und Sicherheitspatches aus; automatische Updates sind dein stilles Immunsystem.
- Sei skeptisch gegenüber Dringlichkeit. “Act now,” “your Mac is infected,” “update required immediately” — urgency is the signature of social engineering. Real system updates come from System Settings, full stop.
- Audit periodically. A monthly glance at Login Items, browser extensions, and your installed apps catches squatters early — the same habit that keeps your Mac fast keeps it clean.
Fazit
Removing malware from a Mac is usually less dramatic than the infection itself: quit the process, uninstall the malicious app completely — support files and all, which is where CleanMac’s free Uninstaller genuinely helps — purge its persistence from LaunchAgents and Login Items, reset the browser, and confirm with a scan from Malwarebytes’ free tier. Trust Apple’s built-in XProtect as your always-on perimeter, and treat any cleaning app — ours included — as exactly what it honestly claims to be.
Then close the door behind you: official sources only, no pirated software, no passwords for websites, automatic updates on. Those four habits make a repeat infection genuinely unlikely. For more trustworthy free Mac tools, browse our App-Sammlung.
Häufig gestellte Fragen
Can Macs actually get viruses?
Yes. Mac-specific malware is less common than Windows malware but absolutely real, and adware, browser hijackers, trojans, and infostealers all target macOS actively. The most common infection route isn’t a drive-by exploit — it’s social engineering that talks the user into installing the malware themselves, which is why skepticism toward installers and pop-ups is the core defense.
Does my Mac have built-in antivirus protection?
Yes, two layers of it. XProtect provides signature-based detection of known malware and updates silently in the background, while Gatekeeper and notarization block unsigned or unvetted apps from launching. These defenses are good at stopping known threats at install time, but they don’t remove established infections — for that you need an on-demand scanner like Malwarebytes.
Is “Your Mac is infected with 3 viruses!” a real warning?
No — it’s a scam, and usually it’s the infection itself rather than the cure. Legitimate macOS security warnings never appear as web page pop-ups with countdown timers and phone numbers. Close the tab (force-quit the browser if it resists), never call the number, and never install the “cleaner” it advertises — that fake cleaner is the payload.
What’s the best free malware remover for Mac?
Malwarebytes for Mac is the consensus answer: its free version scans and removes infections on demand, its Mac-specific definitions are the most current available, and it doesn’t nag aggressively for upgrades. Download it only from the official Malwarebytes website — fake clones of popular security tools rank in search ads precisely to catch people looking for malware removal.
Will resetting my Mac to factory settings remove malware?
Yes, a full erase and reinstall eliminates any malware on the drive — it’s the nuclear option and it’s effective. But it’s rarely necessary: the manual removal steps plus a reputable scanner clear the vast majority of Mac infections in under an hour. Reserve the erase for persistent infections that survive proper removal attempts, or for peace of mind after a serious infostealer incident.
Does CleanMac remove viruses?
No — and we say so plainly. CleanMac is a storage and performance cleaner, not an antivirus; it doesn’t detect or disinfect malware. Its role in an infection scenario is mechanical: completely uninstalling a malicious app along with its leftover files, and auditing startup items where adware hides. Detection and removal belong to dedicated tools like Malwarebytes.
How do I know if a Mac “cleaner” app is legitimate?
Legitimate cleaners show you exactly what they’ll delete before deleting it, move files to the Trash rather than erasing permanently, and never invent threat counts to frighten you. The red flags of scareware: it arrived via an ad or pop-up, it demands payment before showing scan details, it claims to have found hundreds of “viruses” on a healthy Mac, or it installs a configuration profile. When in doubt, search the app’s name plus “scam” before installing.

