
“ Les Mac n’attrapent pas de virus ” n’a jamais été tout à fait vrai, et en 2026, c’est tout simplement faux. Les malwares Mac sont bien réels, ils se multiplient, et ils ont un déguisement favori : il s’agit généralement de quelque chose que l’utilisateur a été amené à installer — une fausse mise à jour de navigateur, une application “ gratuite ” provenant d’un site de téléchargement, un résultat de recherche sponsorisé qui semblait officiel. La bonne nouvelle, c’est que les malwares Mac sont aussi très majoritairement supprimables, souvent gratuitement, si l’on sait où chercher.
Ce guide dresse un tableau honnête : les types de malwares qui ciblent réellement les Mac, les signes qu’un logiciel malveillant a infecté votre machine, la suppression manuelle étape par étape, les analyseurs gratuits dignes de confiance — et une mise au point importante sur ce que CleanMac fait et ne fait pas, car nous développons un outil de nettoyage pour Mac et vous méritez une réponse claire sur sa place (et son absence de place) dans la suppression de malwares.
D’abord, une mise au point honnête : CleanMac n’est pas un antivirus
Mettons les choses au clair avant tout, car la confiance compte plus qu’un téléchargement : CleanMac est un nettoyeur de stockage et de performances, pas un logiciel de sécurité. Il trouve les fichiers inutiles, les doublons, les fichiers volumineux, les applications inutilisées et les éléments de démarrage. Il ne recherche pas, ne détecte pas et ne supprime pas les malwares, et rien dans cet article ne doit être interprété comme une affirmation contraire.
Là où CleanMac aide réellement en cas d’infection, c’est dans les mécanismes de la suppression — désinstaller complètement une application malveillante ainsi que ses fichiers de support, et auditer les éléments de démarrage où les adwares adorent se cacher. Mais la détection et la désinfection relèvent d’outils de sécurité dédiés, et nous nommerons ci-dessous ceux qui valent la peine d’être utilisés. Toute application “ nettoyeur ” qui prétend aussi être votre antivirus mérite la méfiance, pas votre argent.
Les types de malwares qui ciblent réellement les Mac
Savoir à quoi vous avez affaire oriente la réponse. Le paysage des malwares Mac se divise en quelques catégories distinctes, et elles ne sont pas également répandues.
Adwares et détourneurs de navigateur (de loin les plus courants)
C’est ce que sont en réalité la plupart des signalements “ mon Mac a un virus ”. Symptômes : la page d’accueil de votre navigateur a changé toute seule, les recherches sont redirigées via un moteur que vous n’avez jamais entendu parler, des publicités pop-up apparaissent sur des sites qui ne devraient pas en avoir, ou de nouvelles barres d’outils et extensions sont apparues sans invitation. L’adware arrive groupé avec des logiciels gratuits provenant de sites de téléchargement tiers, ou via de fausses invites “ Votre lecteur Flash est obsolète ”. C’est plus agaçant que destructeur, mais c’est intrusif — il suit la navigation et injecte des publicités — et il doit être supprimé.
Programmes potentiellement indésirables (PUP)
La zone grise : les applications “ optimiseur ” et “ nettoyeur ” qui exagèrent ou inventent des problèmes pour vous effrayer et vous faire payer, les faux utilitaires de mise à jour, et les logiciels groupés que vous n’avez jamais acceptés en connaissance de cause. Ironiquement, les nettoyeurs de type scareware sont l’une des infections Mac les plus courantes — le pop-up affirmant “ Votre Mac est infecté par 3 virus ! ” est lui-même le malware.
Trojans et téléchargeurs
Du code malveillant déguisé en logiciel légitime — les applications piratées en sont le vecteur classique. Les versions crackées de Photoshop, de suites bureautiques et d’utilitaires populaires provenant de sites torrent intègrent régulièrement des trojans qui installent des portes dérobées, volent les mots de passe stockés dans le navigateur ou récupèrent des charges utiles supplémentaires. C’est le meilleur argument qui existe contre les logiciels piratés, point final.
Infostealers
La catégorie qui a le plus progressé ces dernières années : des malwares conçus pour récolter les cookies du navigateur, les mots de passe enregistrés, les données de portefeuilles crypto et les jetons de session, puis les exfiltrer discrètement. Les infostealers arrivent généralement via des applications trojanisées ou des publicités malveillantes ciblant des recherches spécifiques. Ils sont silencieux — pas de pop-ups, pas de changement de page d’accueil — et c’est ce qui les rend dangereux.
Ransomwares et cryptomineurs (rares sur Mac)
Les deux existent pour macOS mais sont peu courants. Les cryptomineurs se trahissent par un CPU constamment élevé et de la chaleur ; les ransomwares s’annoncent, évidemment. Si vous êtes confronté à l’un ou l’autre, sautez la section DIY et passez directement à un analyseur dédié.
Signes que votre Mac pourrait être infecté
Aucun symptôme isolé ne prouve une infection — la plupart ont des explications innocentes — mais des combinaisons de ceux-ci justifient une analyse :
- Page d’accueil du navigateur ou moteur de recherche par défaut modifié sans votre intervention
- Résultats de recherche redirigés via des sites inconnus
- Pop-ups ou publicités sur des sites qui n’en avaient jamais, ou publicités qui vous suivent entre les sites d’un appareil à l’autre
- Nouvelles extensions de navigateur ou barres d’outils que vous n’avez pas installées
- Applications inconnues dans votre dossier Applications ou vos éléments d’ouverture
- Avertissements persistants “ Votre Mac est infecté ! ” (rappelez-vous : c’est généralement le malware, pas le remède)
- CPU/ventilateurs constamment élevés sans explication dans le Moniteur d’activité
- Amis recevant des messages que vous n’avez pas envoyés
Le contrepoint qui vous garde sain d’esprit : un Mac lent, un disque plein et un ventilateur bruyant sont généralement pas pas un malware. Vérifiez d’abord les causes banales — le malware est un diagnostic d’exclusion, pas une hypothèse par défaut.
Comment supprimer manuellement un malware de votre Mac
La plupart des adwares et PUP Mac peuvent être supprimés à la main. Suivez ces étapes dans l’ordre, et déconnectez-vous d’Internet d’abord si vous soupçonnez un infostealer actif (débranchez l’ethernet, désactivez le Wi-Fi).
Étape 1 : Quitter les processus suspects
Ouvrir Moniteur d'activité (Applications → Utilitaires) et parcourez la liste des processus à la recherche de noms que vous ne reconnaissez pas, en particulier tout ce qui consomme beaucoup de CPU. Sélectionnez un suspect, cliquez sur ✕ → Forcer à quitter. Recherchez en ligne tout nom de processus inconnu avant d’agir — les processus système légitimes ont abondamment de documentation, tandis que les processus malveillants apparaissent généralement dans les guides de suppression.
Étape 2 : Supprimer complètement l’application malveillante
Vérifiez votre dossier Applications pour tout ce dont vous ne vous souvenez pas avoir installé. Glisser une application suspecte vers la Corbeille supprime l’application elle-même mais laisse ses fichiers de support derrière — et les adwares se régénèrent souvent à partir de ces résidus mêmes.
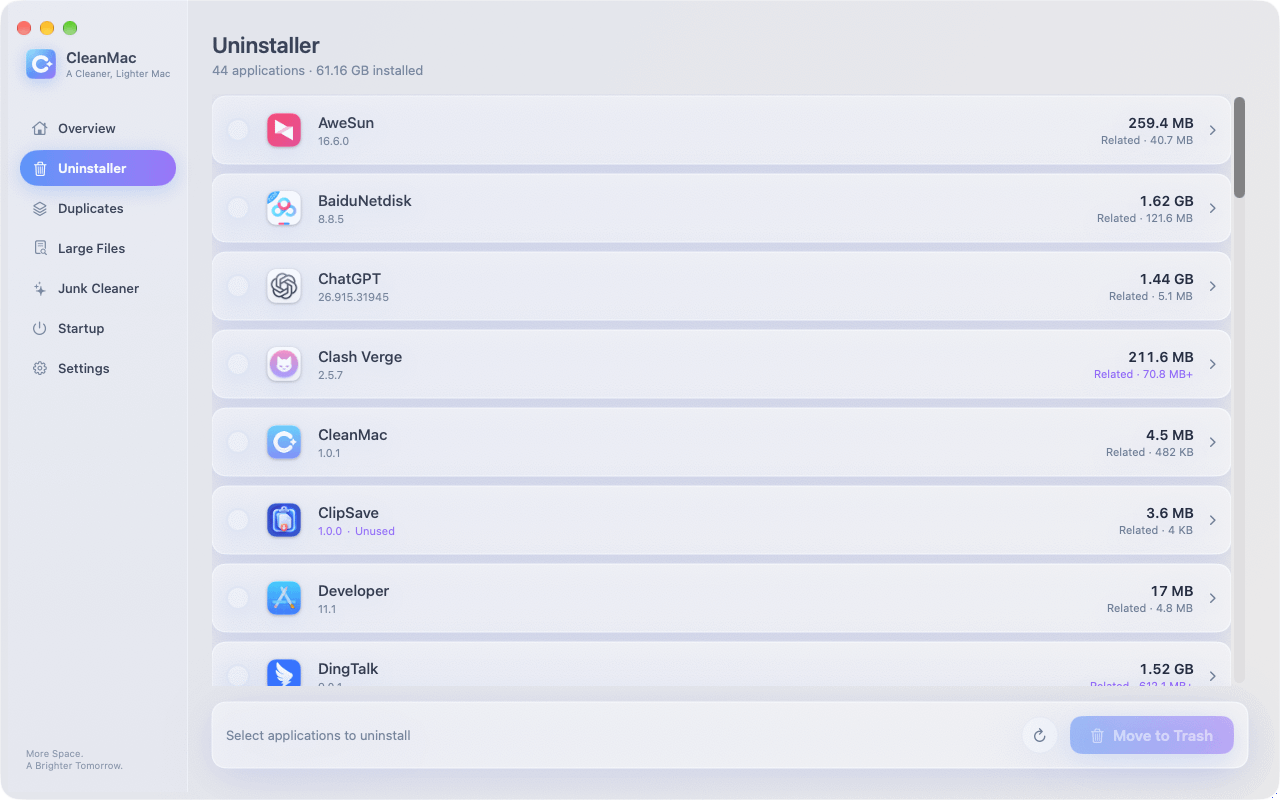
C'est là qu'un désinstalleur approprié est essentiel : CleanMac’s gratuit Désinstallateur le module supprime une application avec ses caches, préférences et dossiers de support en une seule passe, ce qui met fin à la boucle “ il est revenu après que je l'ai supprimé ” qui complique la suppression manuelle des adwares. Il signale aussi les applications que vous n'avez pas ouvertes depuis plus de 30 jours — une vue d'audit utile lorsque vous cherchez des logiciels que vous n'avez jamais installés sciemment.
Étape 3 : Nettoyer les LaunchAgents et LaunchDaemons
C'est ici que les malwares Mac établissent leur persistance — le mécanisme qui les relance après chaque redémarrage. Dans le Finder, appuyez sur Cmd+Maj+G et vérifiez chacun de ces dossiers :
- `~/Library/LaunchAgents/`
- `/Library/LaunchAgents/`
- `/Library/LaunchDaemons/`
Recherchez les fichiers `.plist` récemment modifiés dont les noms ne vous disent rien — chaînes aléatoires, fautes d'orthographe de sociétés légitimes ou noms imitant des processus système. Déplacez les suspects vers la Corbeille (ne les supprimez pas encore définitivement). Attention : ces dossiers contiennent aussi des entrées légitimes d'Adobe, Google, Microsoft et de vos autres vrais logiciels — recherchez tout nom avant de le supprimer, et en cas de doute, laissez-le.
Étape 4 : Auditer les éléments d'ouverture et les extensions de navigateur
Dans Paramètres système → Général → Éléments de démarrage et extensions, supprimez tout élément inconnu de la liste “ Ouvrir à l'ouverture de session ” et de la section “ Autoriser en arrière-plan ”. Le module Éléments de démarrage de CleanMac affiche les mêmes points de lancement regroupés dans une seule liste, ce qui accélère l'audit.
Ensuite, nettoyez chaque navigateur :
- Safari : Paramètres → Extensions → désinstallez tout ce que vous n'avez pas installé ; Paramètres → Sites web → vérifiez les Notifications et supprimez les entrées inconnues ; Paramètres → Confidentialité → Gérer les données des sites web si les redirections persistent
- Chrome : Paramètres → Extensions → supprimez les inconnues ; Paramètres → Réinitialiser les paramètres → “ Rétablir les paramètres par défaut ” si le détournement survit à la suppression des extensions
- Consultez Réglages Système → Confidentialité et sécurité → Profils aussi — si un “ profil de configuration ” que vous n'avez pas installé est présent (certains adwares en installent un pour verrouiller les paramètres du navigateur), supprimez-le. Sur un Mac personnel, il est normal de n'avoir aucun profil.
Étape 5 : Redémarrer et vérifier
Redémarrez, puis revérifiez les dossiers et paramètres ci-dessus. Un malware qui survit à un redémarrage possède un mécanisme de persistance que vous avez manqué — regardez à nouveau les LaunchAgents, les éléments d'ouverture et les profils. Si tout reste propre après deux redémarrages, la suppression manuelle a fonctionné.
Les scanners gratuits qui valent le coup
Pour tout ce qui dépasse un simple adware — ou simplement pour confirmation — lancez un scanner dédié. Les options fiables :
- Malwarebytes pour Mac (version gratuite) : la recommandation standard, et à juste titre. La version gratuite analyse et supprime à la demande (la protection en temps réel est payante), et ses définitions de malwares Mac sont les plus à jour du secteur. En cas d'infection suspectée, ce devrait être votre premier téléchargement — uniquement depuis le site officiel.
- Les défenses intégrées d'Apple : macOS inclut déjà XProtect (détection de malwares par signature qui se met à jour silencieusement en arrière-plan) et Gatekeeper/Notarisation (blocage des logiciels non signés et non vérifiés). Ils interceptent les applications malveillantes connues au moment de l'installation, mais ils constituent un périmètre de défense, pas une équipe de nettoyage — XProtect ne supprimera pas une infection déjà établie.
- Un second avis : si Malwarebytes ne trouve rien mais que les symptômes persistent, une analyse avec un autre moteur réputé (le module anti-malware de CleanMyMac, ou le scanner gratuit de Bitdefender) peut détecter ce qu'un seul moteur manque.
Un avertissement qu'on ne répétera jamais assez : ne téléchargez des outils de sécurité que depuis leurs sites officiels. Chercher “ nettoyeur de virus mac ” et cliquer sur la première annonce est précisément la façon dont de nombreuses infections se produisent — les faux nettoyeurs se classant pour cette requête exacte sont une catégorie d'arnaque bien réelle et florissante.
Prévention : ne plus se faire infecter
La suppression prend un après-midi ; la prévention est un ensemble d'habitudes :
- Installez les logiciels depuis l'App Store ou le site officiel du développeur — jamais depuis des agrégateurs de téléchargement ou des résultats de recherche sponsorisés. Cette seule habitude élimine la majorité des expositions aux malwares Mac.
- N'entrez jamais le mot de passe administrateur de votre Mac parce qu'un site web ou un installateur vous le demande. Votre mot de passe est la clé du royaume ; les invites macOS légitimes viennent du système, pas d'une page de navigateur.
- Ne piratez pas de logiciels. Les applications crackées sont le premier vecteur de chevaux de Troie sur la plateforme Mac.
- Gardez macOS à jour. Apple publie en continu des mises à jour de définitions XProtect et des correctifs de sécurité ; les mises à jour automatiques sont votre système immunitaire silencieux.
- Méfiez-vous de l'urgence. “ Agissez maintenant ”, “ votre Mac est infecté ”, “ mise à jour requise immédiatement ” — l'urgence est la signature de l'ingénierie sociale. Les vraies mises à jour système viennent des Réglages Système, point final.
- Audit periodically. A monthly glance at Login Items, browser extensions, and your installed apps catches squatters early — the same habit that keeps your Mac fast keeps it clean.
Conclusion
Removing malware from a Mac is usually less dramatic than the infection itself: quit the process, uninstall the malicious app completely — support files and all, which is where CleanMac’s free Uninstaller genuinely helps — purge its persistence from LaunchAgents and Login Items, reset the browser, and confirm with a scan from Malwarebytes’ free tier. Trust Apple’s built-in XProtect as your always-on perimeter, and treat any cleaning app — ours included — as exactly what it honestly claims to be.
Then close the door behind you: official sources only, no pirated software, no passwords for websites, automatic updates on. Those four habits make a repeat infection genuinely unlikely. For more trustworthy free Mac tools, browse our collection d'applications.
Questions fréquemment posées
Can Macs actually get viruses?
Yes. Mac-specific malware is less common than Windows malware but absolutely real, and adware, browser hijackers, trojans, and infostealers all target macOS actively. The most common infection route isn’t a drive-by exploit — it’s social engineering that talks the user into installing the malware themselves, which is why skepticism toward installers and pop-ups is the core defense.
Does my Mac have built-in antivirus protection?
Yes, two layers of it. XProtect provides signature-based detection of known malware and updates silently in the background, while Gatekeeper and notarization block unsigned or unvetted apps from launching. These defenses are good at stopping known threats at install time, but they don’t remove established infections — for that you need an on-demand scanner like Malwarebytes.
Is “Your Mac is infected with 3 viruses!” a real warning?
No — it’s a scam, and usually it’s the infection itself rather than the cure. Legitimate macOS security warnings never appear as web page pop-ups with countdown timers and phone numbers. Close the tab (force-quit the browser if it resists), never call the number, and never install the “cleaner” it advertises — that fake cleaner is the payload.
What’s the best free malware remover for Mac?
Malwarebytes for Mac is the consensus answer: its free version scans and removes infections on demand, its Mac-specific definitions are the most current available, and it doesn’t nag aggressively for upgrades. Download it only from the official Malwarebytes website — fake clones of popular security tools rank in search ads precisely to catch people looking for malware removal.
Will resetting my Mac to factory settings remove malware?
Yes, a full erase and reinstall eliminates any malware on the drive — it’s the nuclear option and it’s effective. But it’s rarely necessary: the manual removal steps plus a reputable scanner clear the vast majority of Mac infections in under an hour. Reserve the erase for persistent infections that survive proper removal attempts, or for peace of mind after a serious infostealer incident.
Does CleanMac remove viruses?
No — and we say so plainly. CleanMac is a storage and performance cleaner, not an antivirus; it doesn’t detect or disinfect malware. Its role in an infection scenario is mechanical: completely uninstalling a malicious app along with its leftover files, and auditing startup items where adware hides. Detection and removal belong to dedicated tools like Malwarebytes.
How do I know if a Mac “cleaner” app is legitimate?
Legitimate cleaners show you exactly what they’ll delete before deleting it, move files to the Trash rather than erasing permanently, and never invent threat counts to frighten you. The red flags of scareware: it arrived via an ad or pop-up, it demands payment before showing scan details, it claims to have found hundreds of “viruses” on a healthy Mac, or it installs a configuration profile. When in doubt, search the app’s name plus “scam” before installing.

