
“Las Mac no tienen virus” nunca fue del todo cierto, y en 2026 es simplemente falso. El malware para Mac es real, está creciendo y tiene un disfraz favorito: normalmente es algo que convencieron al usuario de instalar — una actualización falsa del navegador, una aplicación “gratis” de un sitio de descargas, un resultado de búsqueda patrocinado que parecía oficial. La buena noticia es que el malware para Mac también es abrumadoramente eliminable, a menudo de forma gratuita, si sabes dónde buscar.
Esta guía cubre el panorama honesto: los tipos de malware que realmente atacan a las Mac, las señales de que algo ha infectado tu equipo, la eliminación manual paso a paso, los escáneres gratuitos en los que vale la pena confiar — y una revelación importante sobre lo que CleanMac hace y no hace, porque fabricamos una herramienta de limpieza para Mac y mereces una respuesta clara sobre dónde encaja (y dónde no) en la eliminación de malware.
Primero, una revelación honesta: CleanMac no es un antivirus
Aclaremos esto antes que nada, porque la confianza importa más que una descarga: CleanMac es un limpiador de almacenamiento y rendimiento, no un software de seguridad. Encuentra archivos basura, duplicados, archivos grandes, aplicaciones sin usar y elementos de inicio. No escanea, detecta ni elimina malware, y nada en este artículo debe interpretarse como una afirmación contraria.
Donde CleanMac realmente ayuda en un escenario de infección es en la mecánica de la eliminación — desinstalar por completo una aplicación maliciosa junto con sus archivos de soporte, y auditar los elementos de inicio donde el adware adora esconderse. Pero la detección y la desinfección corresponden a herramientas de seguridad dedicadas, y nombraremos las que vale la pena usar a continuación. Cualquier aplicación “limpiadora” que afirme ser también tu antivirus merece sospecha, no tu dinero.
Los tipos de malware que realmente atacan a las Mac
Saber con qué estás lidiando determina la respuesta. El panorama del malware para Mac se divide en algunas categorías distintas, y no son igual de comunes.
Adware y secuestradores de navegador (los más comunes con diferencia)
Esto es lo que en realidad son la mayoría de los informes de “mi Mac tiene un virus”. Síntomas: la página de inicio de tu navegador cambió sola, las búsquedas se redirigen a través de un motor de búsqueda que nunca habías oído, aparecen anuncios emergentes en sitios que no deberían tenerlos, o aparecieron nuevas barras de herramientas y extensiones sin invitación. El adware llega empaquetado con software gratuito de sitios de descargas de terceros, o mediante avisos falsos de “Tu Flash Player está desactualizado”. Es molesto más que destructivo, pero es invasivo — rastrea la navegación e inyecta anuncios — y debe eliminarse.
Programas potencialmente no deseados (PUP)
La zona gris: aplicaciones “optimizadoras” y “limpiadoras” que exageran o inventan problemas para asustarte y que pagues, utilidades de actualización falsas y software empaquetado que nunca aceptaste conscientemente. Irónicamente, los limpiadores de scareware son una de las infecciones de Mac más comunes — el aviso emergente que dice “¡Tu Mac está infectada con 3 virus!” es en sí mismo el malware.
Troyanos y descargadores
Código malicioso disfrazado de software legítimo — las aplicaciones pirateadas son el portador clásico. Las versiones crackeadas de Photoshop, suites de oficina y utilidades populares de sitios torrent suelen incluir troyanos que instalan puertas traseras, roban contraseñas almacenadas en el navegador o descargan cargas útiles adicionales. Este es el argumento más fuerte que existe contra el software pirateado, sin más.
Ladrones de información
La categoría que más ha crecido en los últimos años: malware diseñado para recolectar cookies del navegador, contraseñas guardadas, datos de carteras cripto y tokens de sesión, y luego exfiltrarlos silenciosamente. Los ladrones de información suelen llegar mediante aplicaciones troyanizadas o anuncios maliciosos dirigidos a búsquedas específicas. Son silenciosos — sin ventanas emergentes, sin cambios en la página de inicio — y eso es lo que los hace peligrosos.
Ransomware y criptomineros (raros en Mac)
Ambos existen para macOS pero son poco comunes. Los criptomineros se delatan por un uso constante y alto de CPU y calor; el ransomware se anuncia solo, obviamente. Si te topas con cualquiera de los dos, sáltate la sección de bricolaje y ve directamente a un escáner dedicado.
Señales de que tu Mac podría estar infectada
Ningún síntoma por sí solo prueba una infección — la mayoría tiene explicaciones inocentes — pero las combinaciones de estos justifican un escaneo:
- La página de inicio del navegador o el motor de búsqueda predeterminado cambiaron sin tu intervención
- Los resultados de búsqueda se redirigen a través de sitios desconocidos
- Ventanas emergentes o anuncios en sitios que nunca los tuvieron, o anuncios que te siguen entre dispositivos por cantidad de sitios
- Nuevas extensiones de navegador o barras de herramientas que no instalaste
- Aplicaciones desconocidas en tu carpeta Aplicaciones o en los elementos de inicio
- Advertencias persistentes de “¡Tu Mac está infectada!” (recuerda: normalmente son el malware, no la cura)
- Uso alto y sostenido de CPU/ventiladores sin explicación en el Monitor de Actividad
- Amigos que reciben mensajes que no enviaste
El contrapunto que te mantiene cuerdo: una Mac lenta, un disco lleno y un ventilador ruidoso normalmente no son malware. Comprueba primero las causas mundanas — el malware es un diagnóstico por exclusión, no una suposición por defecto.
Cómo eliminar manualmente el malware de tu Mac
La mayoría del adware y los PUP de Mac se pueden eliminar a mano. Sigue estos pasos en orden, y desconéctate de internet primero si sospechas de un ladrón de información activo (desconecta el ethernet, apaga el Wi-Fi).
Paso 1: Cierra los procesos sospechosos
Abrir Monitor de Actividad (Aplicaciones → Utilidades) y revisa la lista de procesos en busca de nombres que no reconozcas, especialmente cualquiera con un uso alto de CPU. Selecciona un sospechoso, haz clic en ✕ → Forzar salida. Busca en línea cualquier nombre de proceso desconocido antes de actuar — los procesos legítimos del sistema tienen mucha documentación, mientras que los procesos de malware suelen aparecer en guías de eliminación.
Paso 2: Elimina la aplicación maliciosa por completo
Revisa tu carpeta Aplicaciones en busca de algo que no recuerdes haber instalado. Arrastrar una aplicación sospechosa a la Papelera elimina la aplicación en sí, pero deja sus archivos de soporte atrás — y el adware a menudo se regenera exactamente a partir de esos restos.
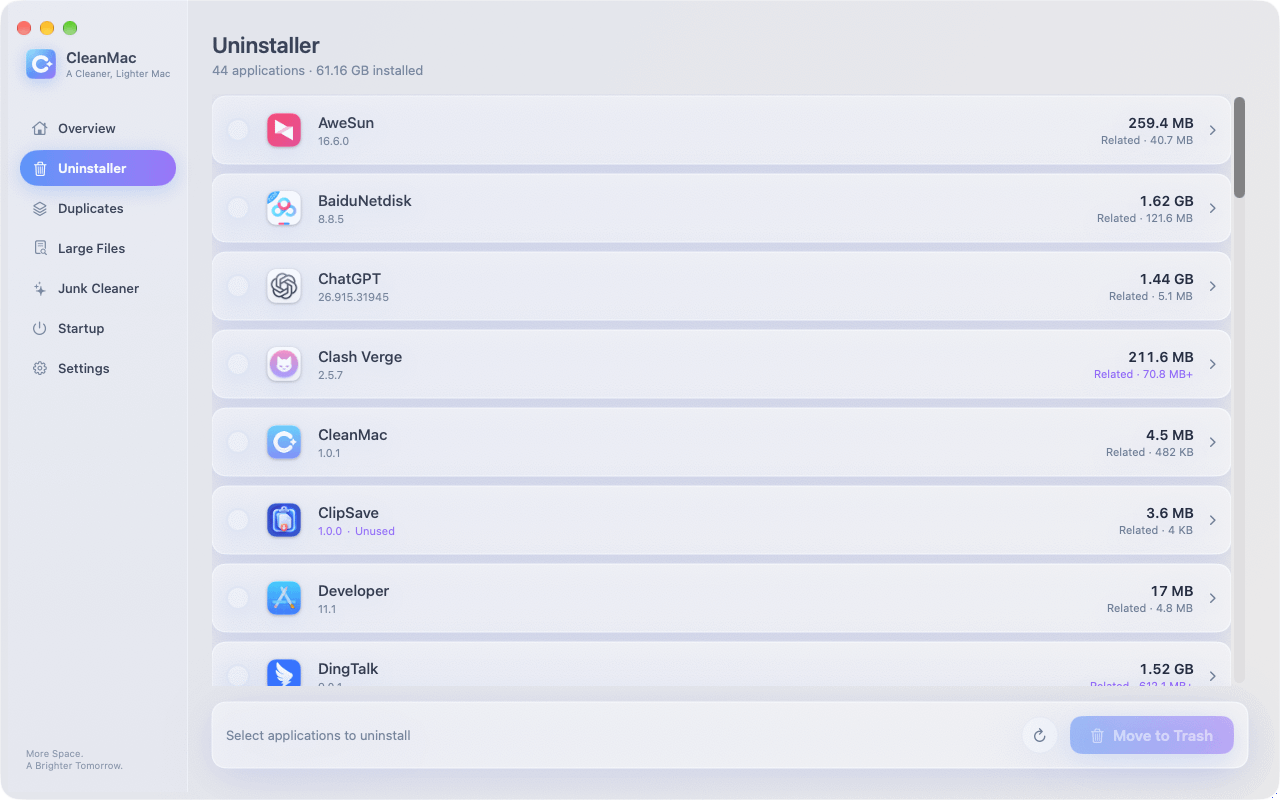
Aquí es donde un desinstalador adecuado importa: El gratis Desinstalador el módulo elimina una app con sus cachés, preferencias y carpetas de soporte en una sola pasada, lo que cierra el ciclo de “volvió después de que lo borré” que complica la eliminación manual de adware. También marca las apps que no has abierto en más de 30 días — una vista de auditoría útil cuando buscas software que nunca instalaste a sabiendas.
Paso 3: Limpia los LaunchAgents y LaunchDaemons
Aquí es donde el malware de Mac establece persistencia — el mecanismo que lo relanza después de cada reinicio. En Finder, presiona Cmd+Shift+G y revisa cada una de estas carpetas:
- `~/Library/LaunchAgents/`
- `/Library/LaunchAgents/`
- `/Library/LaunchDaemons/`
Busca archivos `.plist` modificados recientemente con nombres que no reconozcas — cadenas que parecen aleatorias, errores ortográficos de empresas legítimas o nombres que imitan procesos del sistema. Mueve los sospechosos a la Papelera (no los borres permanentemente todavía). Precaución: estas carpetas también contienen entradas legítimas de Adobe, Google, Microsoft y tu otro software real — busca cualquier nombre antes de eliminarlo y, en caso de duda, déjalo.
Paso 4: Audita los ítems de inicio y las extensiones del navegador
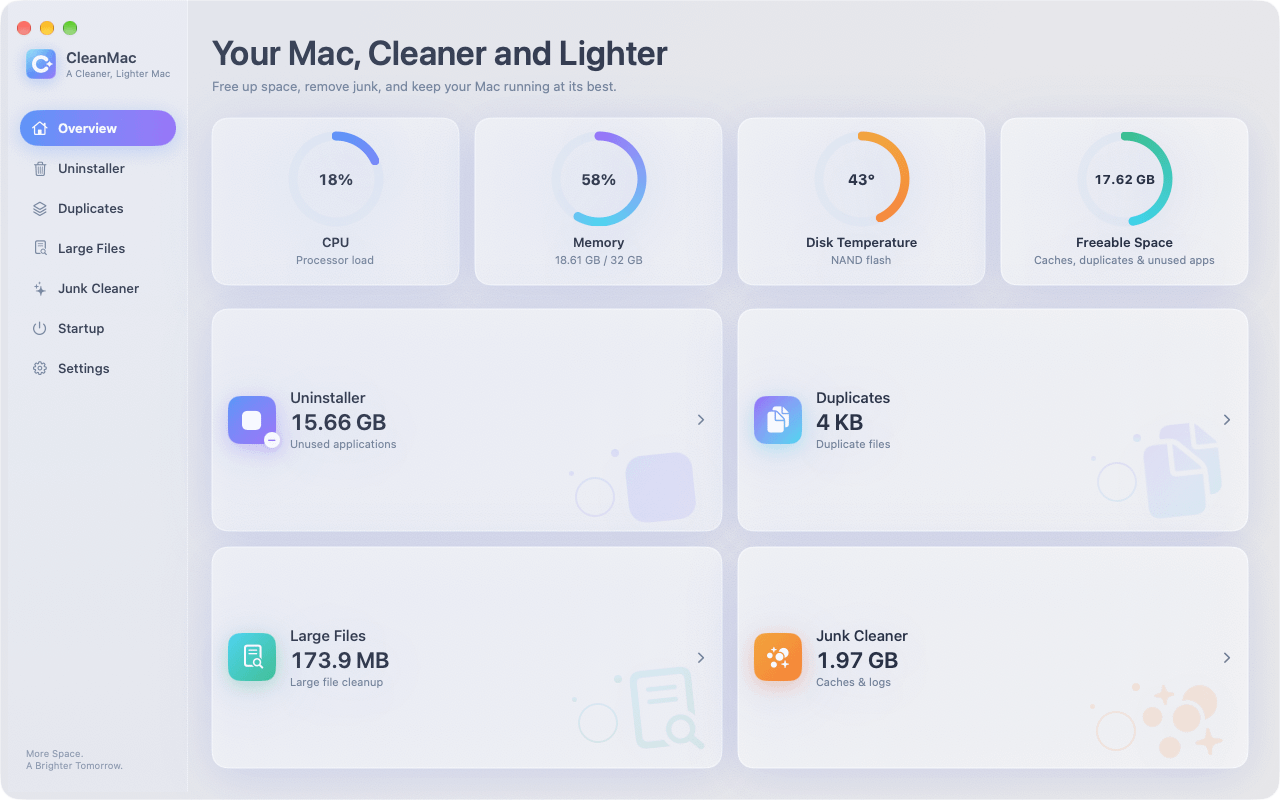
En Ajustes del Sistema → General → Ítems de inicio y extensiones, elimina cualquier cosa desconocida tanto de la lista “Abrir al iniciar sesión” como de la sección “Permitir en segundo plano”. El módulo de CleanMac Elementos de inicio muestra los mismos puntos de inicio consolidados en una sola lista, lo que hace la auditoría más rápida.
Luego limpia cada navegador:
- Safari: Configuración → Extensiones → desinstala cualquier cosa que no hayas instalado; Configuración → Sitios web → revisa Notificaciones y elimina entradas desconocidas; Configuración → Privacidad → Gestionar datos de sitios web si los redireccionamientos persisten
- Chrome: Configuración → Extensiones → elimina lo desconocido; Configuración → Restablecer configuración → “Restaurar la configuración a sus valores predeterminados originales” si el secuestro sobrevive a la eliminación de extensiones
- Revisa Configuración del Sistema → Privacidad y seguridad → Perfiles también — si hay un “perfil de configuración” que no instalaste (algunos adware instalan uno para bloquear la configuración del navegador), elimínalo. En un Mac personal, es normal no tener ningún perfil.
Paso 5: Reinicia y verifica
Reinicia y luego vuelve a revisar las carpetas y configuraciones anteriores. El malware que sobrevive a un reinicio tiene un mecanismo de persistencia que pasaste por alto — revisa de nuevo los LaunchAgents, los ítems de inicio y los perfiles. Si todo permanece limpio tras dos reinicios, la eliminación manual funcionó.
Los escáneres gratuitos que vale la pena usar
Para cualquier cosa más allá del adware simple — o simplemente para confirmar — ejecuta un escáner dedicado. Las opciones confiables:
- Malwarebytes para Mac (versión gratuita): la recomendación estándar, y con razón. El nivel gratuito escanea y elimina bajo demanda (la protección en tiempo real es la función de pago), y sus definiciones de malware para Mac son las más actualizadas del sector. Ante una infección sospechada, esta debería ser tu primera descarga — solo desde el sitio oficial.
- Las defensas integradas de Apple: macOS ya incluye XProtect (detección de malware basada en firmas que se actualiza silenciosamente en segundo plano) y Gatekeeper/Notarización (bloquea software sin firma y no verificado). Estos detectan apps maliciosas conocidas en el momento de la instalación, pero son un perímetro, no un equipo de limpieza — XProtect no eliminará una infección ya establecida.
- Una segunda opinión: si Malwarebytes no encuentra nada pero los síntomas persisten, un escaneo con otro motor de confianza (el módulo de malware de CleanMyMac o el escáner gratuito de Bitdefender) puede detectar lo que un motor pasa por alto.
Una advertencia que nunca se repite lo suficiente: descarga herramientas de seguridad solo desde sus sitios web oficiales. Buscar “limpiador de virus para mac” y hacer clic en el primer anuncio es precisamente cómo ocurren muchas infecciones — los limpiadores falsos que posicionan para exactamente esa búsqueda son una categoría de estafa real y próspera.
Prevención: No infectarse de nuevo
La eliminación es una tarde; la prevención es un conjunto de hábitos:
- Instala software desde la App Store o el sitio oficial del desarrollador — nunca desde agregadores de descargas o resultados de búsqueda patrocinados. Este único hábito elimina la mayoría de la exposición al malware en Mac.
- Nunca introduzcas la contraseña de administrador de tu Mac porque un sitio web o un instalador te lo indique. Tu contraseña son las llaves del reino; los avisos legítimos de macOS provienen del sistema, no de una página del navegador.
- No piratees software. Las apps crackeadas son el principal portador de troyanos en la plataforma Mac.
- Mantén macOS actualizado. Apple distribuye actualizaciones de definiciones de XProtect y parches de seguridad continuamente; las actualizaciones automáticas son tu sistema inmunitario silencioso.
- Desconfía de la urgencia. “Act now,” “your Mac is infected,” “update required immediately” — urgency is the signature of social engineering. Real system updates come from System Settings, full stop.
- Audit periodically. A monthly glance at Login Items, browser extensions, and your installed apps catches squatters early — the same habit that keeps your Mac fast keeps it clean.
Conclusión
Removing malware from a Mac is usually less dramatic than the infection itself: quit the process, uninstall the malicious app completely — support files and all, which is where CleanMac’s free Uninstaller genuinely helps — purge its persistence from LaunchAgents and Login Items, reset the browser, and confirm with a scan from Malwarebytes’ free tier. Trust Apple’s built-in XProtect as your always-on perimeter, and treat any cleaning app — ours included — as exactly what it honestly claims to be.
Then close the door behind you: official sources only, no pirated software, no passwords for websites, automatic updates on. Those four habits make a repeat infection genuinely unlikely. For more trustworthy free Mac tools, browse our colección de apps.
Preguntas frecuentes
Can Macs actually get viruses?
Yes. Mac-specific malware is less common than Windows malware but absolutely real, and adware, browser hijackers, trojans, and infostealers all target macOS actively. The most common infection route isn’t a drive-by exploit — it’s social engineering that talks the user into installing the malware themselves, which is why skepticism toward installers and pop-ups is the core defense.
Does my Mac have built-in antivirus protection?
Yes, two layers of it. XProtect provides signature-based detection of known malware and updates silently in the background, while Gatekeeper and notarization block unsigned or unvetted apps from launching. These defenses are good at stopping known threats at install time, but they don’t remove established infections — for that you need an on-demand scanner like Malwarebytes.
Is “Your Mac is infected with 3 viruses!” a real warning?
No — it’s a scam, and usually it’s the infection itself rather than the cure. Legitimate macOS security warnings never appear as web page pop-ups with countdown timers and phone numbers. Close the tab (force-quit the browser if it resists), never call the number, and never install the “cleaner” it advertises — that fake cleaner is the payload.
What’s the best free malware remover for Mac?
Malwarebytes for Mac is the consensus answer: its free version scans and removes infections on demand, its Mac-specific definitions are the most current available, and it doesn’t nag aggressively for upgrades. Download it only from the official Malwarebytes website — fake clones of popular security tools rank in search ads precisely to catch people looking for malware removal.
Will resetting my Mac to factory settings remove malware?
Yes, a full erase and reinstall eliminates any malware on the drive — it’s the nuclear option and it’s effective. But it’s rarely necessary: the manual removal steps plus a reputable scanner clear the vast majority of Mac infections in under an hour. Reserve the erase for persistent infections that survive proper removal attempts, or for peace of mind after a serious infostealer incident.
Does CleanMac remove viruses?
No — and we say so plainly. CleanMac is a storage and performance cleaner, not an antivirus; it doesn’t detect or disinfect malware. Its role in an infection scenario is mechanical: completely uninstalling a malicious app along with its leftover files, and auditing startup items where adware hides. Detection and removal belong to dedicated tools like Malwarebytes.
How do I know if a Mac “cleaner” app is legitimate?
Legitimate cleaners show you exactly what they’ll delete before deleting it, move files to the Trash rather than erasing permanently, and never invent threat counts to frighten you. The red flags of scareware: it arrived via an ad or pop-up, it demands payment before showing scan details, it claims to have found hundreds of “viruses” on a healthy Mac, or it installs a configuration profile. When in doubt, search the app’s name plus “scam” before installing.

