
“Macs não pegam vírus” nunca foi bem verdade, e em 2026 é simplesmente errado. Malware para Mac é real, está crescendo e tem um disfarce favorito: geralmente é algo que convenceram o usuário a instalar — uma atualização falsa do navegador, um app “grátis” de um site de downloads, um resultado de busca patrocinado que parecia oficial. A boa notícia é que o malware para Mac também é, em sua grande maioria, removível, muitas vezes de graça, se você souber onde procurar.
Este guia traz o quadro honesto: os tipos de malware que realmente visam Macs, os sinais de que algo infectou sua máquina, a remoção manual passo a passo, os scanners gratuitos em que vale confiar — e uma divulgação importante sobre o que o CleanMac faz e não faz, porque nós criamos uma ferramenta de limpeza para Mac e você merece uma resposta direta sobre onde ela se encaixa (e onde não se encaixa) na remoção de malware.
Primeiro, uma Divulgação Honesta: o CleanMac Não É um Antivírus
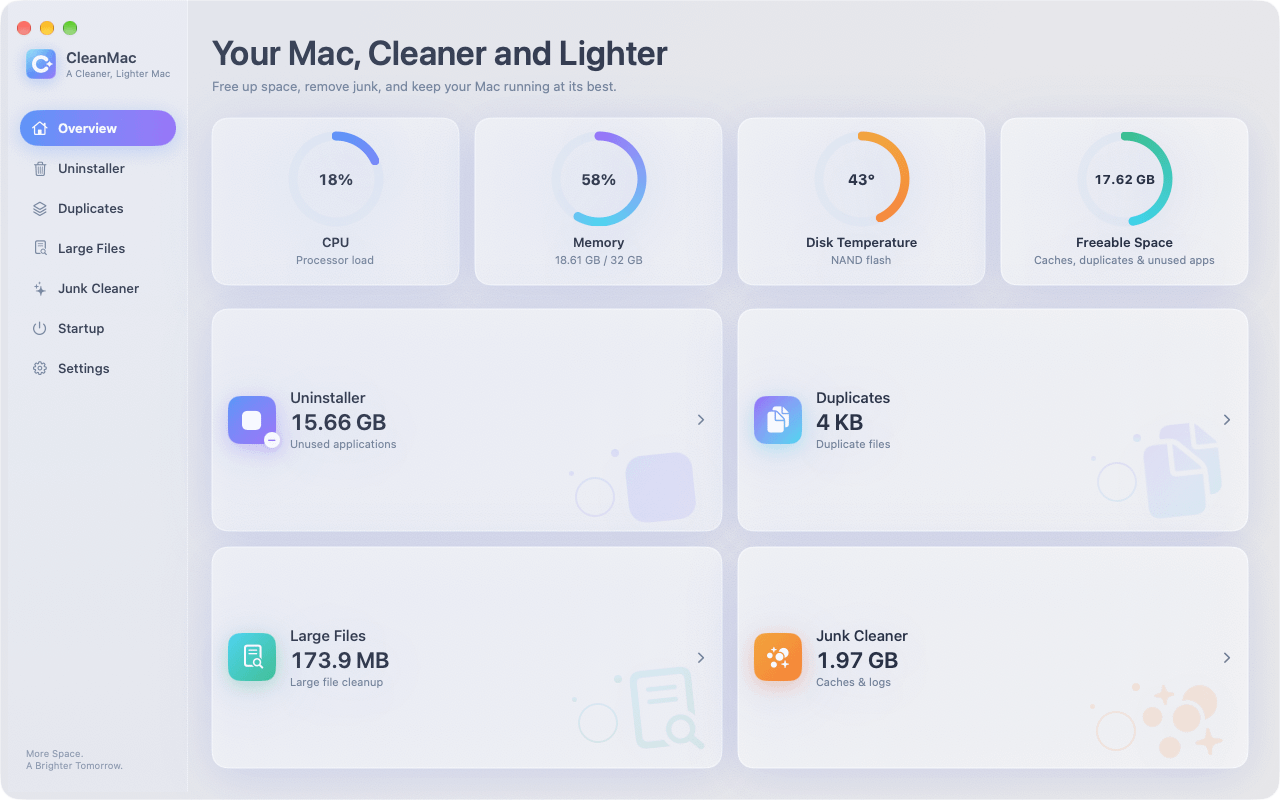
Vamos esclarecer isso antes de qualquer coisa, porque confiança importa mais do que um download: CleanMac é um limpador de armazenamento e desempenho, não um software de segurança. Ele encontra arquivos inúteis, duplicatas, arquivos grandes, apps não utilizados e itens de inicialização. Ele não escaneia, detecta nem remove malware, e nada neste artigo deve ser interpretado como uma afirmação em contrário.
Onde o CleanMac realmente ajuda em um cenário de infecção é na mecânica da remoção — desinstalar completamente um app malicioso junto com seus arquivos de suporte, e auditar os itens de inicialização onde o adware adora se esconder. Mas detecção e desinfecção são tarefas de ferramentas de segurança dedicadas, e vamos nomear as que valem a pena usar abaixo. Qualquer app “limpador” que alegue também ser seu antivírus merece suspeita, não seu dinheiro.
Os Tipos de Malware Que Realmente Visam Macs
Saber com o que você está lidando molda a resposta. O cenário de malware para Mac se divide em algumas categorias distintas, e elas não são igualmente comuns.
Adware e sequestradores de navegador (de longe os mais comuns)
É isso que a maioria dos relatos de “meu Mac tem um vírus” realmente é. Sintomas: a página inicial do seu navegador mudou sozinha, as buscas redirecionam por um mecanismo de busca que você nunca ouviu falar, anúncios pop-up aparecem em sites que não deveriam tê-los, ou novas barras de ferramentas e extensões apareceram sem convite. O adware chega junto com softwares gratuitos de sites de download de terceiros, ou por meio de avisos falsos de “Seu Flash Player está desatualizado”. É irritante em vez de destrutivo, mas é invasivo — rastreia a navegação e injeta anúncios — e deve ser removido.
Programas Potencialmente Indesejados (PUPs)
A zona cinzenta: apps “otimizadores” e “limpadores” que exageram ou inventam problemas para assustar você e fazer pagar, utilitários de atualização falsos e softwares empacotados com os quais você nunca concordou conscientemente. Ironicamente, os limpadores de scareware são uma das infecções de Mac mais comuns — o pop-up alegando “Seu Mac está infectado com 3 vírus!” é ele próprio o malware.
Trojans e downloaders
Código malicioso disfarçado de software legítimo — apps pirateados são o veículo clássico. Versões crackeadas do Photoshop, suítes de escritório e utilitários populares de sites de torrent regularmente trazem trojans que instalam backdoors, roubam senhas armazenadas no navegador ou baixam cargas adicionais. Este é o argumento mais forte que existe contra software pirateado, ponto final.
Infostealers
A categoria que mais cresceu nos últimos anos: malware criado para coletar cookies de navegador, senhas salvas, dados de carteiras de criptomoedas e tokens de sessão, e então exfiltrá-los silenciosamente. Infostealers normalmente chegam por meio de apps trojanizados ou anúncios maliciosos direcionados a buscas específicas. Eles são silenciosos — sem pop-ups, sem mudanças na página inicial — e é isso que os torna perigosos.
Ransomware e cryptominers (raros no Mac)
Ambos existem para macOS, mas são incomuns. Cryptominers se revelam por CPU e calor constantemente altos; ransomware se anuncia, obviamente. Se você encontrar qualquer um dos dois, pule a seção de faça você mesmo e vá direto para um scanner dedicado.
Sinais de Que Seu Mac Pode Estar Infectado
Nenhum sintoma isolado prova infecção — a maioria tem explicações inocentes — mas combinações destes justificam uma verificação:
- Página inicial do navegador ou mecanismo de busca padrão alterado sem sua ação
- Resultados de busca redirecionando por sites desconhecidos
- Pop-ups ou anúncios em sites que nunca os tinham, ou anúncios que te seguem entre sites equivalentes a vários dispositivos
- Novas extensões de navegador ou barras de ferramentas que você não instalou
- Apps desconhecidos na sua pasta Aplicativos ou nos Itens de Início
- Avisos persistentes de “Seu Mac está infectado!” (lembre-se: geralmente são o malware, não a cura)
- CPU/ventoinhas constantemente altos sem explicação no Monitor de Atividade
- Amigos recebendo mensagens que você não enviou
O contraponto que mantém você são: um Mac lento, um disco cheio e uma ventoinha barulhenta geralmente não são malware. Verifique primeiro as causas mundanas — malware é um diagnóstico de exclusão, não uma suposição padrão.
Como Remover Malware do Seu Mac Manualmente
A maior parte do adware e dos PUPs de Mac pode ser removida manualmente. Siga estes passos em ordem, e desconecte-se da internet primeiro se suspeitar de um infostealer ativo (desconecte o ethernet, desligue o Wi-Fi).
Passo 1: Encerre processos suspeitos
Abra 活动监视器 (Aplicativos → Utilitários) e examine a lista de processos em busca de nomes que você não reconhece, especialmente qualquer coisa com CPU alta. Selecione um suspeito, clique em ✕ → Forçar Encerramento. Pesquise qualquer nome de processo desconhecido online antes de agir — processos de sistema legítimos têm bastante documentação, enquanto processos de malware normalmente aparecem em guias de remoção.
Passo 2: Remova o app malicioso completamente
Verifique sua pasta Aplicativos em busca de qualquer coisa que você não se lembra de ter instalado. Arrastar um app suspeito para o Lixo remove o app em si, mas deixa seus arquivos de suporte para trás — e o adware frequentemente se regenera exatamente a partir desses resíduos.
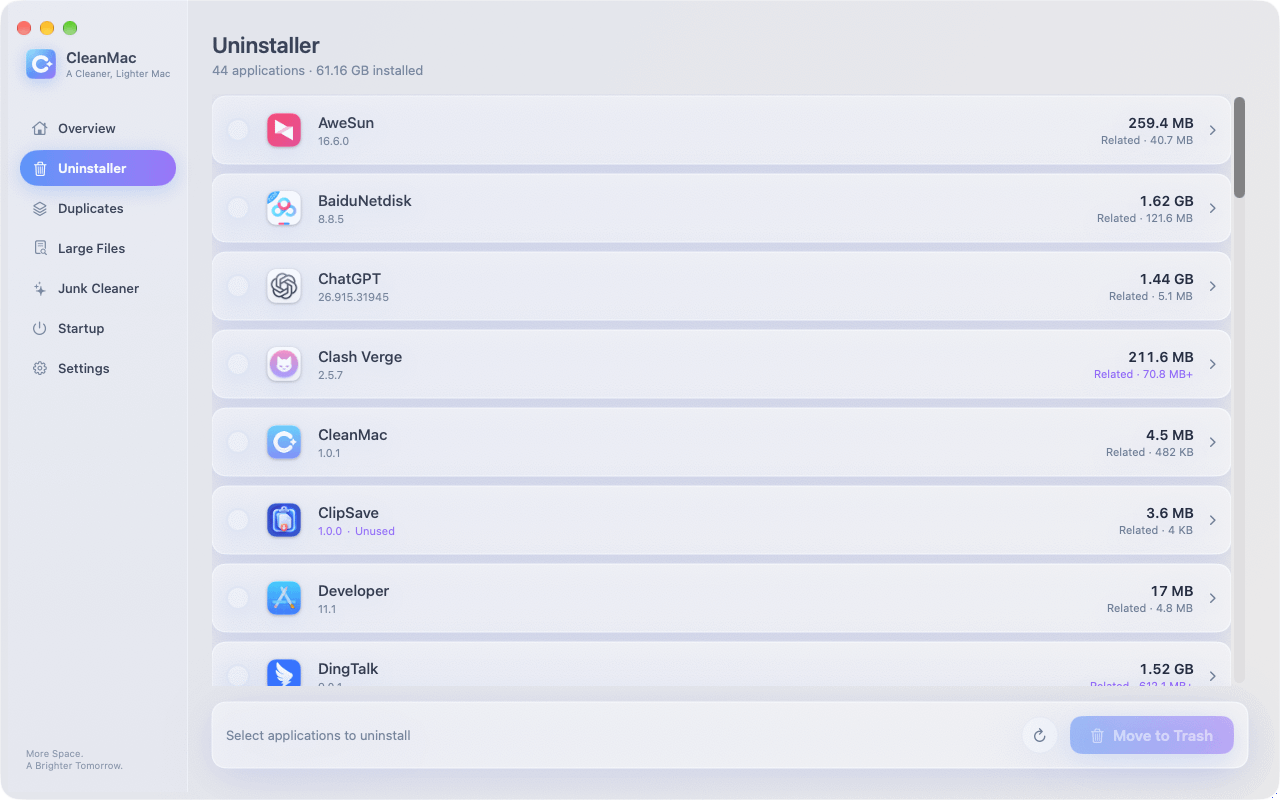
É aqui que um desinstalador adequado faz a diferença: Do CleanMac’s gratuito Desinstalador o módulo remove um aplicativo com seus caches, preferências e pastas de suporte em uma única passagem, o que encerra o ciclo do “voltou depois que eu apaguei” que atormenta a remoção manual de adware. Ele também sinaliza aplicativos que você não abre há mais de 30 dias — uma visão de auditoria útil quando você está caçando software que nunca instalou conscientemente.
Passo 3: Limpe os LaunchAgents e LaunchDaemons
É aqui que o malware de Mac estabelece persistência — o mecanismo que o reinicia após cada reinicialização. No Finder, pressione Cmd+Shift+G e verifique cada uma destas pastas:
- `~/Library/LaunchAgents/`
- `/Library/LaunchAgents/`
- `/Library/LaunchDaemons/`
Procure arquivos `.plist` modificados recentemente com nomes que você não reconhece — strings aleatórias, erros de grafia de empresas legítimas ou nomes que imitam processos do sistema. Mova os suspeitos para a Lixeira (não exclua permanentemente ainda). Atenção: essas pastas também contêm entradas legítimas da Adobe, Google, Microsoft e de outros softwares reais — pesquise qualquer nome antes de removê-lo e, em caso de dúvida, deixe-o.
Passo 4: Audite os Itens de Login e as extensões do navegador
Em Configurações do sistema → Geral → Itens de login e extensões, remova qualquer coisa desconhecida tanto da lista “Abrir ao fazer login” quanto da seção “Permitir em segundo plano”. O módulo 启动项 do CleanMac mostra os mesmos pontos de inicialização consolidados em uma única lista, o que torna a auditoria mais rápida.
Em seguida, limpe cada navegador:
- Safari: Configurações → Extensões → desinstale tudo o que você não instalou; Configurações → Sites → verifique Notificações e remova entradas desconhecidas; Configurações → Privacidade → Gerenciar dados de sites se os redirecionamentos persistirem
- Chrome: Configurações → Extensões → remova os desconhecidos; Configurações → Redefinir configurações → “Restaurar configurações para os padrões originais” se o sequestro sobreviver à remoção das extensões
- Verifique Ajustes do Sistema → Privacidade e Segurança → Perfis também — se houver um “perfil de configuração” que você não instalou (alguns adwares instalam um para bloquear as configurações do navegador), remova-o. Em um Mac pessoal, é normal não ter nenhum perfil.
Passo 5: Reinicie e verifique
Reinicie e verifique novamente as pastas e configurações acima. Malware que sobrevive a uma reinicialização tem um mecanismo de persistência que você deixou passar — olhe novamente os LaunchAgents, os Itens de Login e os perfis. Se tudo permanecer limpo após duas reinicializações, a remoção manual funcionou.
Os scanners gratuitos que vale a pena usar
Para qualquer coisa além de adware simples — ou apenas para confirmação — execute um scanner dedicado. As opções confiáveis:
- Malwarebytes para Mac (versão gratuita): a recomendação padrão, e com razão. O nível gratuito faz varredura e remoção sob demanda (a proteção em tempo real é o recurso pago), e suas definições de malware para Mac são as mais atualizadas do mercado. Para uma suspeita de infecção, este deve ser seu primeiro download — apenas do site oficial.
- As defesas integradas da Apple: o macOS já inclui XProtect (detecção de malware baseada em assinaturas que se atualiza silenciosamente em segundo plano) e Gatekeeper/Notarização (bloqueio de software não assinado e não verificado). Eles detectam aplicativos maliciosos conhecidos no momento da instalação, mas são um perímetro, não uma equipe de limpeza — o XProtect não removerá uma infecção já estabelecida.
- Uma segunda opinião: se o Malwarebytes não encontrar nada mas os sintomas persistirem, uma varredura com outro mecanismo confiável (o módulo de malware do CleanMyMac ou o scanner gratuito da Bitdefender) pode detectar o que um mecanismo deixou passar.
Um aviso que nunca é demais repetir: baixe ferramentas de segurança apenas de seus sites oficiais. Pesquisar “mac virus cleaner” e clicar no primeiro anúncio é precisamente como muitas infecções acontecem — limpadores falsos que se posicionam exatamente para essa consulta são uma categoria de golpe real e próspera.
Prevenção: Não se infectar novamente
A remoção é uma tarde; a prevenção é um conjunto de hábitos:
- Instale software da App Store ou do site oficial do desenvolvedor — nunca de agregadores de download ou resultados de busca patrocinados. Esse único hábito elimina a maioria da exposição a malware no Mac.
- Nunca digite a senha de administrador do seu Mac porque um site ou instalador pediu. Sua senha são as chaves do reino; os prompts legítimos do macOS vêm do sistema, não de uma página do navegador.
- Não pirateie software. Aplicativos crackeados são o principal veículo de trojans na plataforma Mac.
- Mantenha o macOS atualizado. A Apple envia continuamente atualizações de definições do XProtect e patches de segurança; as atualizações automáticas são seu sistema imunológico silencioso.
- Desconfie da urgência. “Aja agora”, “seu Mac está infectado”, “atualização necessária imediatamente” — a urgência é a assinatura da engenharia social. Atualizações reais do sistema vêm dos Ajustes do Sistema, ponto final.
- Audit periodically. A monthly glance at Login Items, browser extensions, and your installed apps catches squatters early — the same habit that keeps your Mac fast keeps it clean.
Conclusão
Removing malware from a Mac is usually less dramatic than the infection itself: quit the process, uninstall the malicious app completely — support files and all, which is where CleanMac’s free Uninstaller genuinely helps — purge its persistence from LaunchAgents and Login Items, reset the browser, and confirm with a scan from Malwarebytes’ free tier. Trust Apple’s built-in XProtect as your always-on perimeter, and treat any cleaning app — ours included — as exactly what it honestly claims to be.
Then close the door behind you: official sources only, no pirated software, no passwords for websites, automatic updates on. Those four habits make a repeat infection genuinely unlikely. For more trustworthy free Mac tools, browse our coleção de aplicativos.
Perguntas frequentes
Can Macs actually get viruses?
Yes. Mac-specific malware is less common than Windows malware but absolutely real, and adware, browser hijackers, trojans, and infostealers all target macOS actively. The most common infection route isn’t a drive-by exploit — it’s social engineering that talks the user into installing the malware themselves, which is why skepticism toward installers and pop-ups is the core defense.
Does my Mac have built-in antivirus protection?
Yes, two layers of it. XProtect provides signature-based detection of known malware and updates silently in the background, while Gatekeeper and notarization block unsigned or unvetted apps from launching. These defenses are good at stopping known threats at install time, but they don’t remove established infections — for that you need an on-demand scanner like Malwarebytes.
Is “Your Mac is infected with 3 viruses!” a real warning?
No — it’s a scam, and usually it’s the infection itself rather than the cure. Legitimate macOS security warnings never appear as web page pop-ups with countdown timers and phone numbers. Close the tab (force-quit the browser if it resists), never call the number, and never install the “cleaner” it advertises — that fake cleaner is the payload.
What’s the best free malware remover for Mac?
Malwarebytes for Mac is the consensus answer: its free version scans and removes infections on demand, its Mac-specific definitions are the most current available, and it doesn’t nag aggressively for upgrades. Download it only from the official Malwarebytes website — fake clones of popular security tools rank in search ads precisely to catch people looking for malware removal.
Will resetting my Mac to factory settings remove malware?
Yes, a full erase and reinstall eliminates any malware on the drive — it’s the nuclear option and it’s effective. But it’s rarely necessary: the manual removal steps plus a reputable scanner clear the vast majority of Mac infections in under an hour. Reserve the erase for persistent infections that survive proper removal attempts, or for peace of mind after a serious infostealer incident.
Does CleanMac remove viruses?
No — and we say so plainly. CleanMac is a storage and performance cleaner, not an antivirus; it doesn’t detect or disinfect malware. Its role in an infection scenario is mechanical: completely uninstalling a malicious app along with its leftover files, and auditing startup items where adware hides. Detection and removal belong to dedicated tools like Malwarebytes.
How do I know if a Mac “cleaner” app is legitimate?
Legitimate cleaners show you exactly what they’ll delete before deleting it, move files to the Trash rather than erasing permanently, and never invent threat counts to frighten you. The red flags of scareware: it arrived via an ad or pop-up, it demands payment before showing scan details, it claims to have found hundreds of “viruses” on a healthy Mac, or it installs a configuration profile. When in doubt, search the app’s name plus “scam” before installing.

